

 English
 Español
Microsoft ha recentemente rilasciato un update per Windows 10, codice KB4074588, che sta causando diversi mal di testa a system admin e staff IT.
Non è chiaro cosa faccia scaturire il problema, ma nei sistemi affetti l’aggiornamento compromette le porte USB impedendo a mouse e tastiera di funzionare.
L’utente viene lasciato senza la possibilità di interagire col proprio PC, in nessun modo.
Come risolvere questo gran casino?
Riprendere il controllo della macchina
Se il PC/server ha le porte PS/2, usatele per controllare la macchina. In caso contrario, una soluzione percorribile è l’accesso remoto con un remote desktop software come Supremo – se presente – o attraverso Remote Desktop (RDP).
Se persino questa strada non fosse disponibile, potete forzare la Safe Mode (mouse e tastiera funzionano in safe) causando diversi hard-shutdown del sistema. Sconsigliamo vivamente questo metodo in quanto è pericoloso e può compromettere definitivamente il sistema operativo.
Risolvere il problema
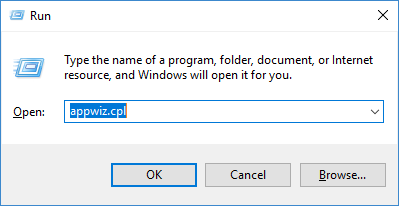
Eseguite il comando appwiz.cpl:
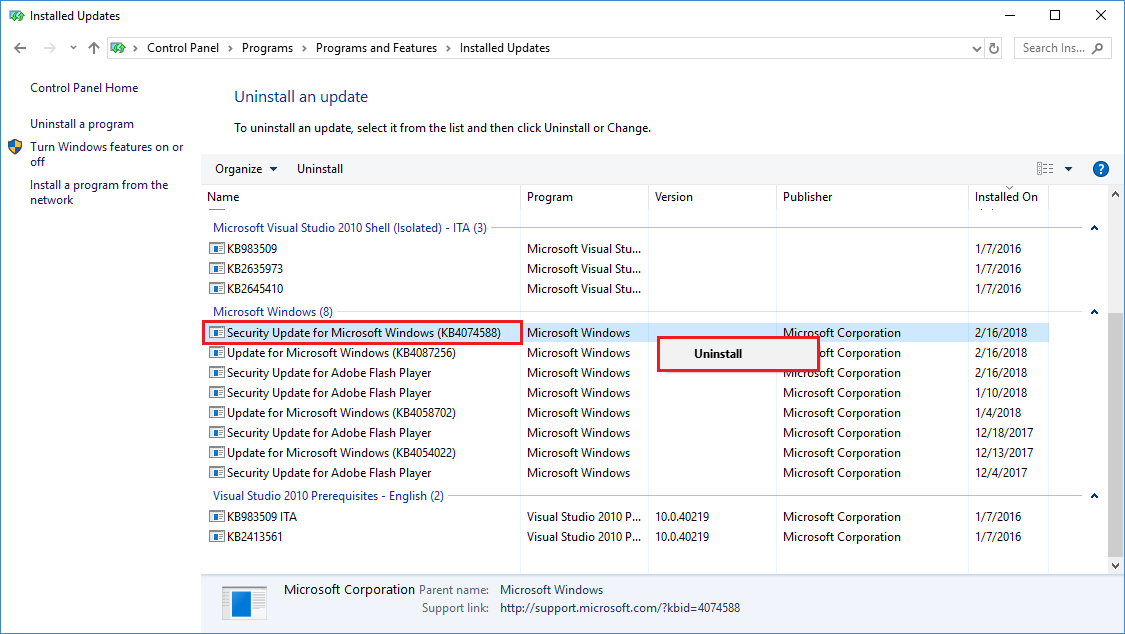
Disinstallate l’aggiornamento KB4074588:
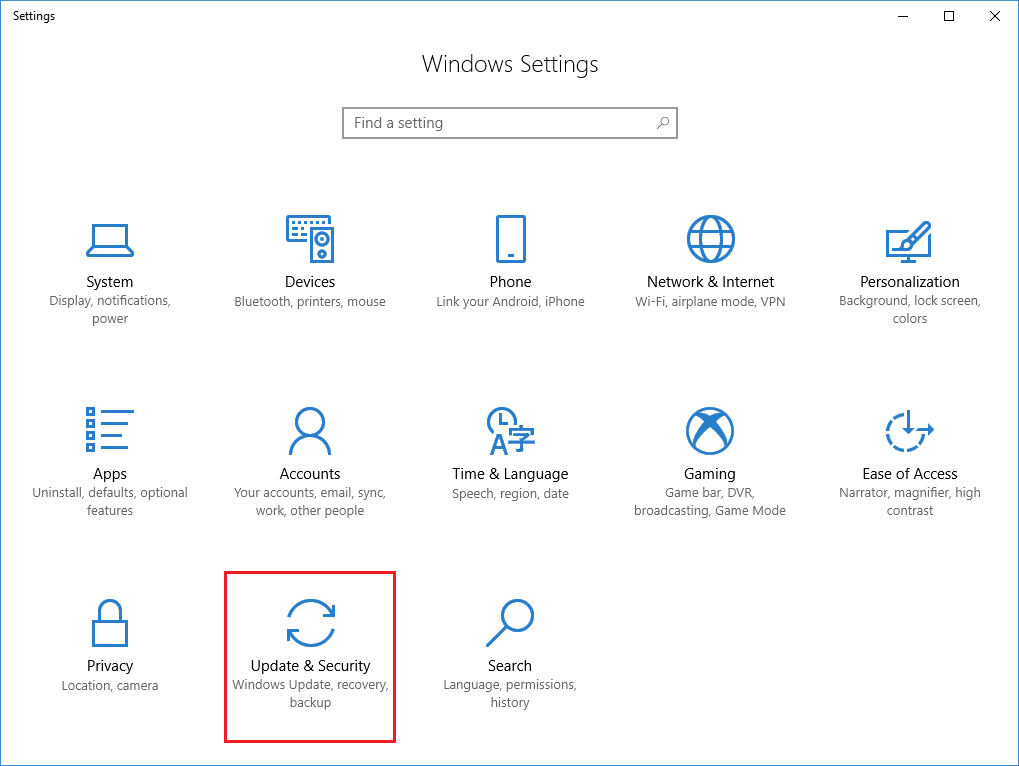
Aprite le impostazioni di Windows e selezionate Update & Security:
Cliccate su Advanced options:
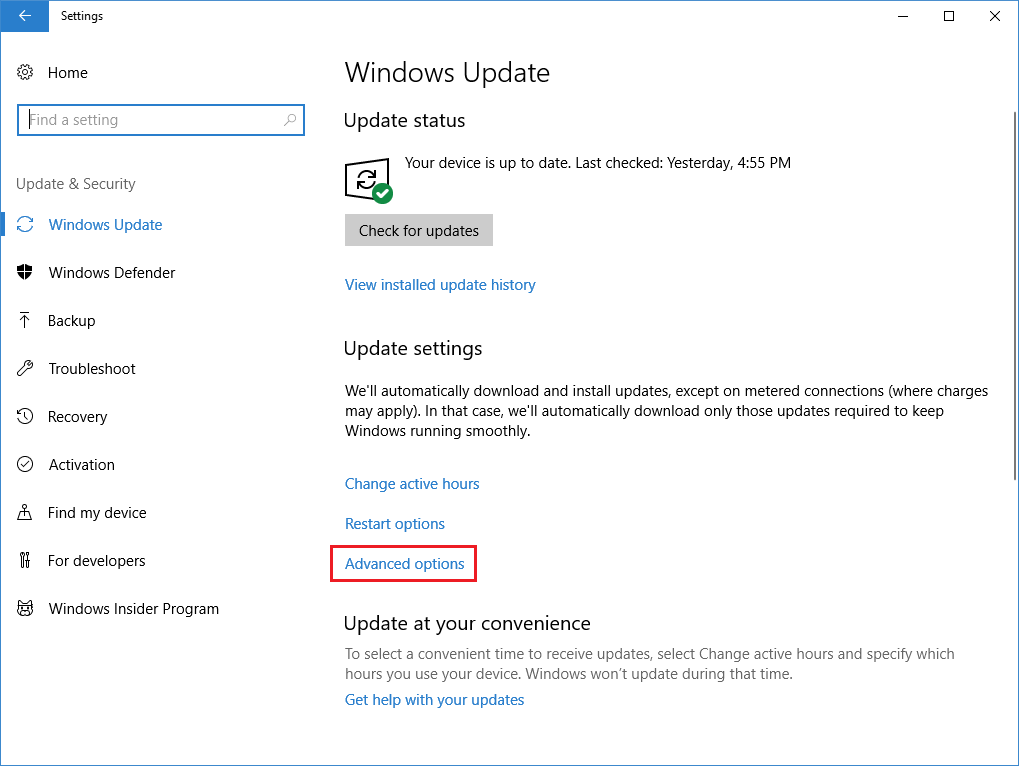
Attivate Pause Updates:
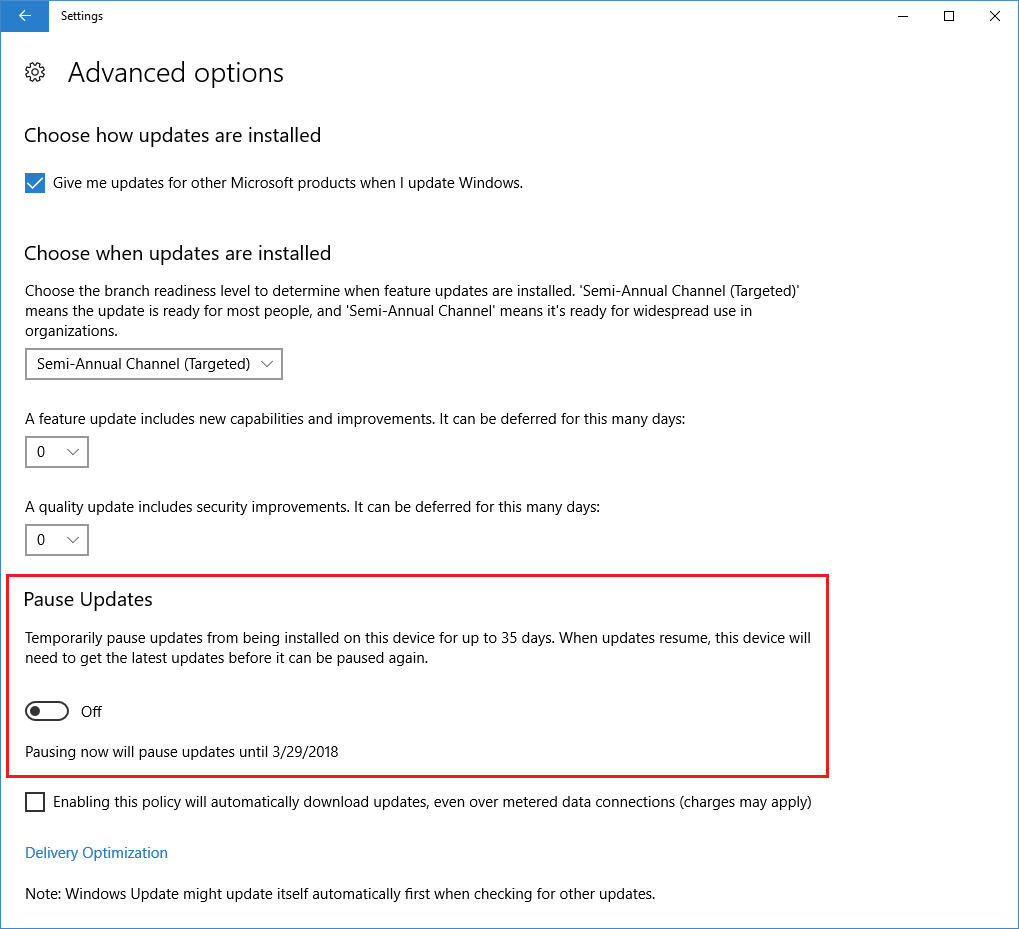
Ora potete riavviare la macchina e riprendere ad utilizzare mouse e tastiera. L’opzione Pause Updates impedirà a Windows di aggiornarsi per qualche settimana, dando tempo a Microsoft di risolvere il problema.
Read related articles
Come resettare i permessi NTFS con ICACLS
Scopri come risolvere i permessi NTFS/ACL danneggiati su Windows Server con ICACLS: reset delle ACL, gestione degli errori di accesso negato, assunzione della proprietà e backup sicuro degli alberi di permessi.
Come configurare ed utilizzare i Windows Deployment Services (WDS)
Guida a WDS nel 2026: installazione, PXE boot, immagini boot/install e le limitazioni introdotte con Windows 11 e Server 2025.
Come installare e configurare Windows Server Update Services (WSUS)
Come installare e configurare WSUS nel 2026: gruppi client, regole di approvazione, manutenzione database e la CVE critica da patchare.